
Migración cloud y operación de contenedores


Habilitando la migración cloud de Flipzen y operaciones escalables con contenedores en AWS
Flipzen es una startup RegTech de rápido crecimiento que usa inteligencia artificial para automatizar procesos de cumplimiento como KYC, KYB, onboarding y validación documental. Combinando agentes de IA autónomos con flujos de trabajo colaborativos, ayuda a empresas de fintech, real estate y e-commerce a simplificar sus tareas regulatorias.
A medida que Flipzen escalaba, la empresa decidió modernizar su infraestructura y migrar a AWS, buscando mayor escalabilidad, gobernanza centralizada y prácticas DevOps cloud-native. binbash fue convocada para diseñar e implementar una AWS Landing Zone segura y desplegar una plataforma totalmente containerizada sobre Amazon ECS en AWS Fargate, tanto para desarrollo como para producción.
Cuando el cloud aprovisionado a mano deja de alcanzar
La infraestructura anterior de Flipzen presentaba varias limitaciones técnicas y operativas:
Falta de gobernanza multi-entorno y de buenas prácticas de seguridad.
Orquestación de contenedores y mecanismos de escalado fragmentados.
Aprovisionamiento de infraestructura manual e inconsistente.
Visibilidad y control limitados sobre el acceso a recursos, el cumplimiento y los costos.
Ejecutar una migración fluida de workloads y servicios hacia AWS, con mínima interrupción de las operaciones en curso.
Primero la Landing Zone, después contenedores serverless
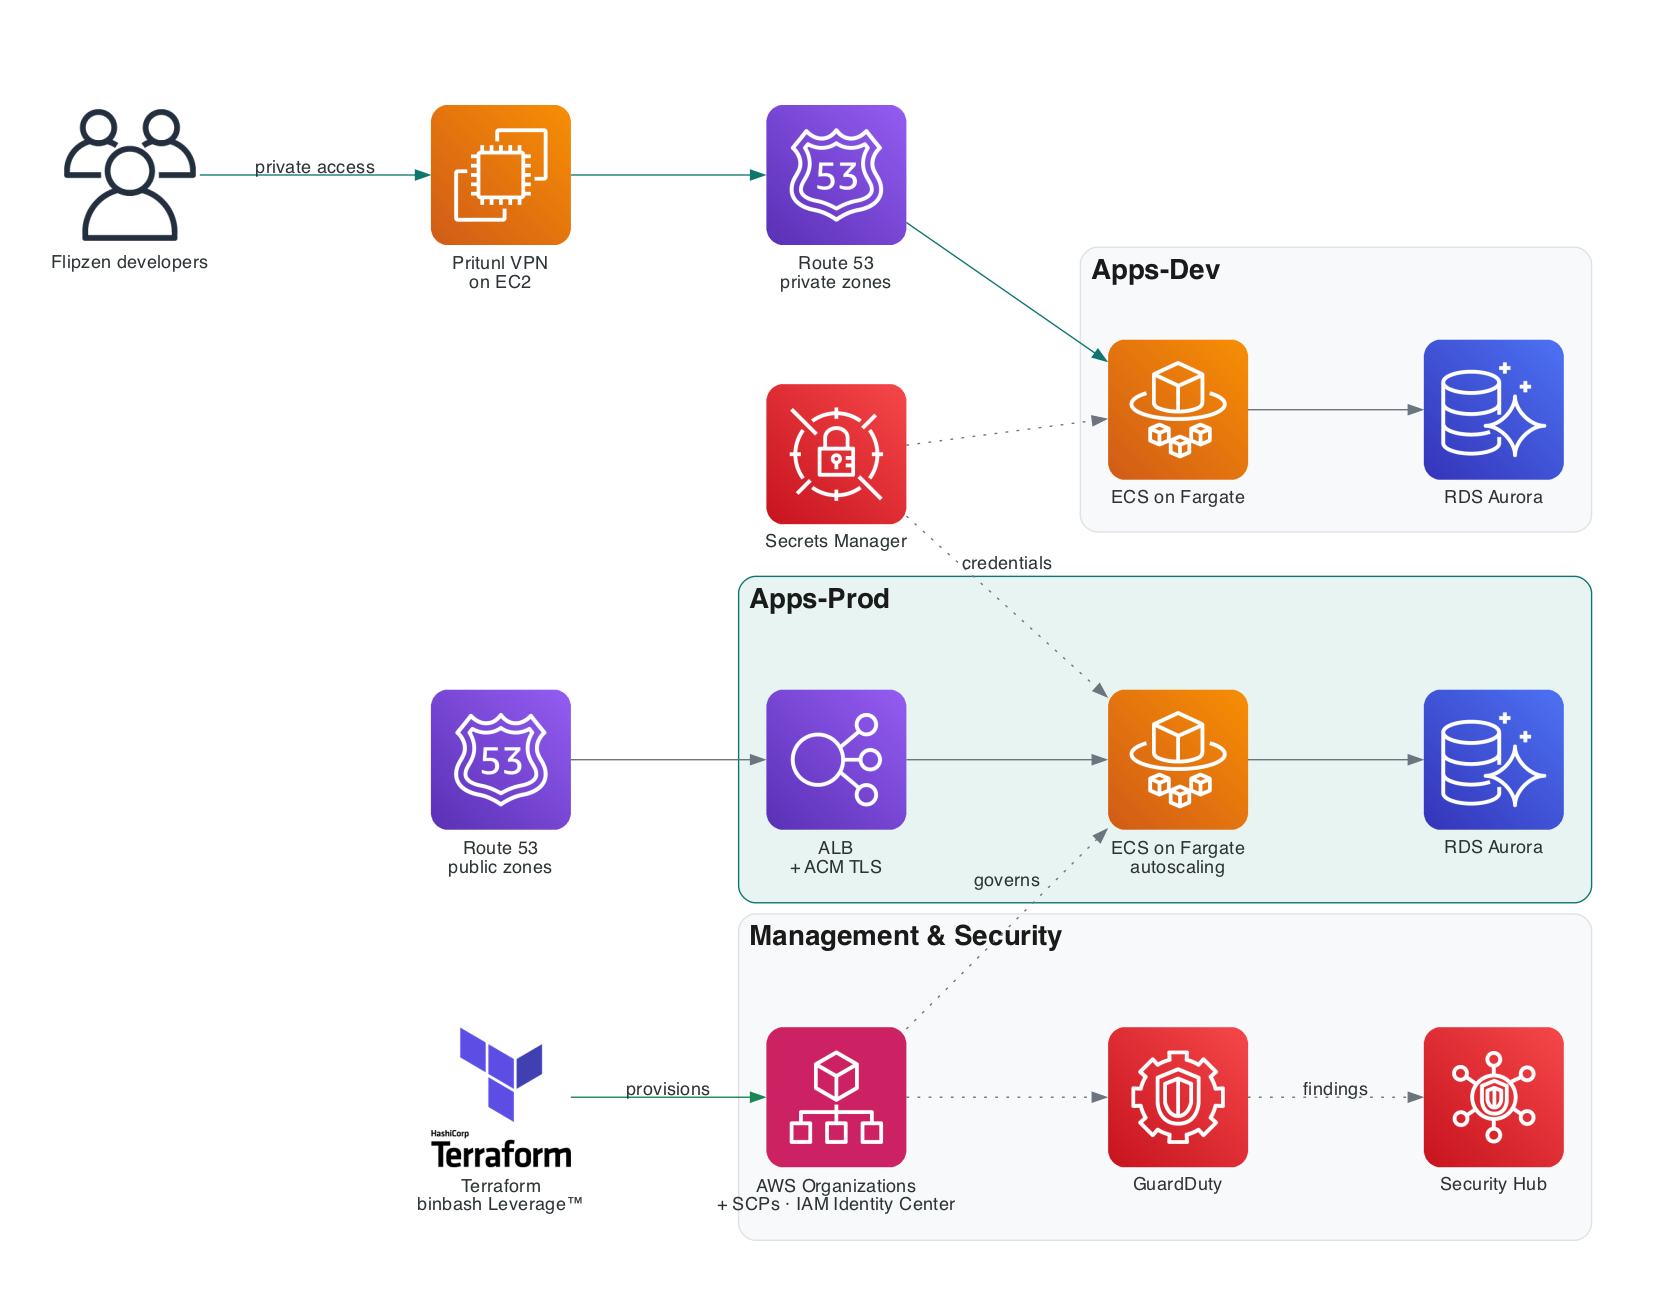
binbash diseñó e implementó un entorno de AWS seguro y escalable usando su framework open-source Leverage™ y el AWS Well-Architected Framework. El trabajo comenzó con una AWS Landing Zone multi-cuenta, estableciendo gobernanza centralizada, gestión de identidades con AWS IAM Identity Center y control de acceso mediante Service Control Policies.
Luego binbash aprovisionó Amazon ECS sobre AWS Fargate para los workloads de desarrollo y de producción, habilitando orquestación serverless de contenedores con autoescalado, redes seguras y bases de datos Amazon RDS Aurora integradas. Toda la infraestructura se codificó con Terraform, para despliegues repetibles y auditables.
Setup de la AWS Landing Zone: Una AWS Organization segura y escalable con cuentas dedicadas para management, seguridad, shared services y workloads de aplicación (Dev y Prod), con acceso centralizado vía AWS IAM Identity Center y Service Control Policies.
Amazon ECS sobre AWS Fargate: Orquestación serverless de contenedores con clusters de ECS Fargate en Dev y Prod, autoescalado habilitado y balanceo de carga mediante un ALB.
Amazon RDS Aurora: Clusters de RDS de alta disponibilidad para los workloads persistentes de cada entorno, integrados de forma segura con ECS y con las redes privadas.
Seguridad y cumplimiento: CloudTrail, IAM Access Analyzer, GuardDuty y Security Hub en toda la organización, con baselines que exigen MFA, cifrado por defecto y logging de auditoría.
Automatización y base de CI/CD: Cada recurso desplegado con módulos de Terraform del framework binbash Leverage™, para una infraestructura repetible, escalable y auditable.
El trabajo completo fue subsidiado en su totalidad a través del AWS Startup Program, acelerando la transformación de Flipzen sin costo alguno.
Lo que Flipzen opera hoy
- $0
- de costo para Flipzen, vía el AWS Startup ProgramEl trabajo fue subsidiado en su totalidad por el programa.
- 0
- interrupciones de la operación durante la migraciónWorkloads core migrados del proveedor cloud anterior a AWS.
- 100%
- de la plataforma codificada en TerraformCada recurso con módulos de binbash Leverage™ — repetible y auditable.
Una migración exitosa de los workloads principales desde un proveedor cloud anterior hacia AWS, sin interrupciones en las operaciones.
Infraestructura cloud modernizada, con gobernanza centralizada segura y aprovisionamiento automatizado.
Orquestación fluida de contenedores sobre ECS y Fargate, con clusters específicos por entorno.
Mayor productividad de los desarrolladores gracias al acceso seguro, la gestión de secretos y la estandarización de la infraestructura.
Una postura de seguridad reforzada mediante monitoreo, logging y controles de IAM a nivel de toda la organización.
Entregado en cuatro hitos
Entrega de la AWS Landing Zone: Estructura de cuentas, configuraciones baseline, SSO centralizado y Service Control Policies.
Despliegue de ECS Fargate (Dev y Prod): Workloads escalables basados en contenedores, con integraciones de RDS, IAM y ALB.
Implementación de secretos y VPN: Cada servicio asegurado con AWS Secrets Manager, y acceso seguro a la infraestructura habilitado por VPN.
Framework de monitoreo y seguridad: CloudTrail, GuardDuty y Security Hub activados, con alertas de hallazgos por Slack.
Cloud-native, y sin vendor lock-in
A través de su colaboración con binbash, Flipzen pasó a una plataforma segura, moderna y escalable construida íntegramente sobre AWS y diseñada siguiendo el AWS Well-Architected Framework — con buenas prácticas de seguridad, confiabilidad, performance y optimización de costos.